El eslabón humano: por qué los ciberataques entran por un correo y por qué capacitar en lenguaje simple es parte de la defensa
Por Omar Villegas Vega — Asesor en Ciberseguridad y Prevención de Fraude Digital
Investigación para Radio Siglo 25
Desde una Cancillería que investiga una vulneración a su sistema consular hasta una sucursal de Arica donde un trabajador no sabía si debía escribir en un foro o subir una tarea, la historia es la misma: la tecnología avanza más rápido que nuestra capacidad de entenderla. Y casi siempre, la puerta de entrada es una persona.
Un correo, un clic y una puerta abierta
Imagine que le llega un correo de su jefe. Pide una transferencia urgente, hoy mismo, y le pide discreción. El tono es el de siempre, la firma también. Usted, que quiere hacer bien su pega, la hace.
Esa escena, que parece de película, ocurre todos los días en empresas chilenas de todos los tamaños. Se llama suplantación de identidad (alguien se hace pasar por otra persona, como cuando un desconocido llama diciendo que es “del banco”) y es una de las formas de fraude que más golpea a las empresas de servicios.
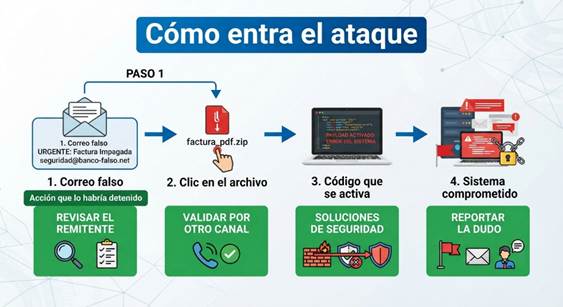
En esta nota repasamos qué está pasando hoy en ciberseguridad, qué nos dejan los incidentes recientes en Chile y el mundo, y por qué una observación hecha en terreno, en Arica, muestra un problema que las estadísticas rara vez captan: no estamos explicando bien lo que enseñamos.
En palabras simples
- Un ciberataque es un intento de entrar, dañar o robar información de un sistema computacional.
- El phishing es un engaño por correo, mensaje o llamada para que usted entregue una clave o abra algo peligroso. Es “pesca”: lanzan el anzuelo a muchos y esperan que alguien pique.
- Malware es un programa dañino que entra escondido, como un archivo adjunto de apariencia inofensiva.
El panorama: quién está expuesto y por qué
Comercio electrónico. Las tiendas online manejan pagos, guardan datos personales (nombres, direcciones, correos, tarjetas) y trabajan bajo mucha presión: en fechas de alta demanda, la prioridad es vender rápido, y la seguridad suele quedar en segundo plano. Para un delincuente, es un buen lugar donde buscar.
Empresas de servicios. Con frecuencia son víctimas de fraudes en transferencias. El caso típico es el del “gerente que escribe”: un correo que imita a una jefatura para pedir un pago o un cambio de cuenta bancaria. No hace falta saber de computación para caer; basta con la urgencia y la confianza.
Sistemas sin actualizar. Postergar las actualizaciones de software es como dejar una ventana abierta en una casa con alarma: de nada sirve la alarma si el ladrón entra por ahí. Muchas actualizaciones existen precisamente para tapar fallas que ya se conocen.
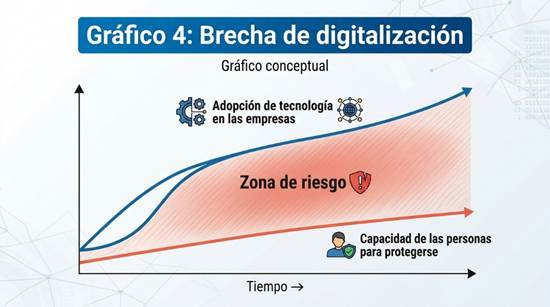
La brecha de velocidad. Las empresas se digitalizan rápido: pagos en línea, plataformas internas, trabajo remoto. Pero las capacidades reales de las personas para protegerse en ese entorno no avanzan al mismo ritmo. Esa diferencia, entre lo que la empresa adopta y lo que su gente realmente entiende, es el espacio donde operan los delincuentes.
El phishing, el método favorito
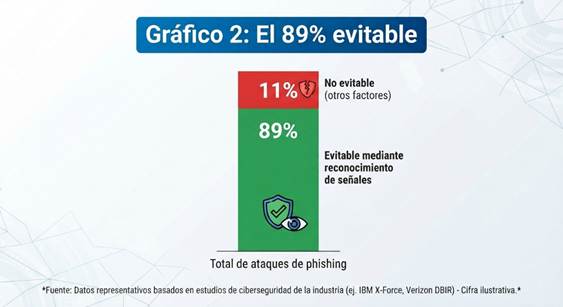
El phishing sigue entre los métodos más usados por los ciberdelincuentes. Y hay una noticia buena: según la evaluación que sustenta esta investigación, más del 89% de estos ataques pueden evitarse si las personas reconocen las señales. Es decir, la defensa más eficaz no es un programa carísimo, sino una persona informada que se detiene a mirar.
Señales típicas:
- Urgencia fuera de lo normal: “hágalo ahora o se bloquea su cuenta”.
- Remitente que no calza: el nombre es conocido, pero el correo real es otro.
- Archivos o enlaces inesperados: una factura que nadie pidió, un “documento compartido” sin contexto.
- Petición inusual: cambiar una cuenta de pago, entregar una clave, hacer algo “en secreto”.
Tres hábitos que cuestan poco y valen mucho
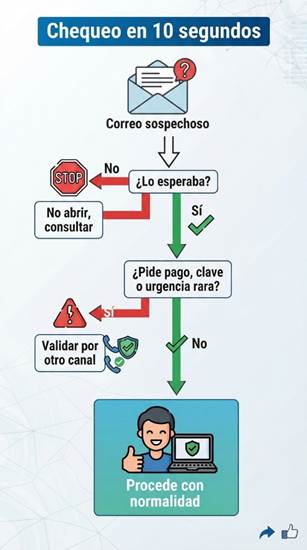
- Validar por otro canal. Si le llega una orden de pago por correo, llame por teléfono a quien supuestamente la envía, a un número que usted ya tenía.
- Detenerse ante la urgencia. La prisa es la herramienta favorita del estafador. Si algo es muy urgente y raro a la vez, es una alerta.
- Escalar las dudas. Preguntar no es ignorancia: es el mejor control. Una empresa segura es aquella donde nadie teme consultar.
| Errores comunes | Buenas prácticas |
| Abrir un archivo porque “viene del jefe” | Confirmar por teléfono o en persona antes de abrirlo |
| Hacer una transferencia urgente por correo | Exigir validación por un segundo canal |
| Posponer actualizaciones “para no interrumpir” | Programar actualizaciones en horarios definidos |
| Callar una duda por vergüenza | Tener un canal claro y sin sanciones para consultar |
| Reaccionar solo cuando ocurre un incidente | Prevenir con prácticas básicas y revisarlas cada cierto tiempo |
La idea que cambia el enfoque
El error humano no se puede eliminar. Todos nos equivocamos, sobre todo cuando estamos cansados, apurados o con la bandeja llena. La diferencia entre una organización vulnerable y una resiliente no está en eliminar el error, sino en gestionarlo: que el error sea detectado a tiempo, que se pueda reportar sin miedo y que no dependa de una sola persona.
Dicho de otro modo: la ciberseguridad no es solo un problema técnico que se le deja al “encargado de informática”. Es una capacidad de la organización completa, como la seguridad en una obra o la higiene en una cocina.
En las estructuras pequeñas esto pesa más. Una pyme rara vez tiene un equipo de seguridad y, por lo general, la ciberseguridad se posterga hasta que ocurre un incidente. Entonces el costo de reaccionar (dinero perdido, clientes molestos, días sin operar) es mucho mayor que lo que habría costado prevenir.
Lo que dejan los incidentes recientes
Los casos recientes muestran que nadie está fuera del alcance: ni un grupo de locales de comida, ni un ministerio, ni un hospital.
Europa: 85 locales de suministro de alimentos
Un caso reportado en Europa afectó a 85 locales vinculados al suministro de alimentos. Más allá del detalle técnico, lo que enseña es simple: cuando muchos negocios dependen de un mismo sistema o proveedor, un solo punto débil puede afectar a decenas a la vez.
Chile: el Sistema de Atención Consular de Cancillería
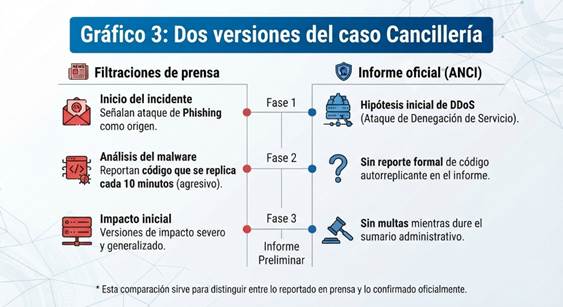
El caso más comentado de noviembre de 2026 es el del Sistema de Atención Consular (SAC) del Ministerio de Relaciones Exteriores, la plataforma que gestiona trámites consulares y el registro de visas en el exterior. Según la Unidad de Investigación de El Mostrador, el sistema habría sido afectado por un ciberataque, mientras que Cancillería reconoció que solicitó análisis forenses y la Agencia Nacional de Ciberseguridad (ANCI) confirmó que investiga la vulneración.
Lo que se ha informado, con la cautela que corresponde:
- Cómo habría entrado: mediante un correo de phishing dirigido a un funcionario diplomático. Al abrir un archivo, se habría activado un código malicioso oculto.
- Cómo se comportaría: reportes periodísticos señalan que el programa se replicaría cada 10 minutos, lo que dificultaría erradicarlo sin apagar el sistema.
- Qué preocupa: un eventual acceso a datos consulares y registros de visas, que podrían ser útiles para fraudes migratorios, identidades falsas o crimen organizado transnacional.
- En qué está la investigación: Cancillería realiza análisis forenses y la ANCI mantiene una investigación en curso. No hay, hasta ahora, un alcance definitivo hecho público ni una filtración confirmada oficialmente.
- Multas: la ANCI aclaró que no hay multas aplicadas mientras dure la indagatoria; cualquier sanción queda supeditada al término del sumario.
La versión de la ANCI. Según reportes recogidos por Cisent, la agencia confirmó que investiga la vulneración orientada inicialmente hacia la hipótesis de un ataque de denegación de servicio distribuido (DDoS) —en simple: una avalancha de visitas falsas que satura un sistema hasta dejarlo inutilizable, como cuando cientos de personas bloquean la puerta de una tienda para que nadie más entre—. Además, indicó que no recibió un reporte formal de un código malicioso autorreplicante como el descrito en filtraciones de prensa.
Es decir, hay dos versiones que aún no calzan: la de las filtraciones (un código que se copia solo) y la de la agencia (una hipótesis inicial distinta). Mientras no termine la investigación, lo responsable es no dar por cierta ninguna de las dos.
Otros incidentes en instituciones nacionales
En los últimos meses también se han reportado incidentes en el Hospital Clínico de la Universidad de Chile y en la planta fotovoltaica Huatacondo, en Tarapacá. Son dos mundos distintos, salud y energía, con un mismo mensaje: los servicios que la gente usa a diario dependen de sistemas conectados que deben protegerse.
| Caso | Sector | Lección principal |
| 85 locales de suministro de alimentos (Europa) | Alimentos / comercio | Un proveedor común puede ser un punto único de falla |
| Sistema de Atención Consular (Cancillería) | Sector público | Un solo correo puede ser la puerta de entrada; las versiones oficiales y las filtraciones pueden diferir |
| Hospital Clínico U. de Chile | Salud | Los datos de pacientes y la continuidad de la atención están en juego |
| Planta fotovoltaica Huatacondo | Energía | La infraestructura crítica también es un objetivo |
Terreno en Arica: cuando la capacitación no se entiende
Hasta aquí, los grandes titulares. Ahora, una escena mucho más cotidiana, observada en Arica.
Trabajadores de una empresa de cable e internet debían capacitarse en una plataforma online. El formato: clases grabadas (asincrónicas), lecturas y foros donde responder preguntas a profesores tutores. La plataforma era poco amigable. Algunos apenas lograban moverse en ella y no sabían si debían subir un trabajo o escribir en un foro.
El problema de fondo no era la voluntad. Aunque muchos aprueban el curso, quienes nunca han visto seguridad informática en una plataforma de este tipo no logran entender de qué se trata. Y cuando alguien respondía y el tutor consideraba que la respuesta estaba equivocada, en vez de explicar qué quería que la persona entendiera, le hacía otra pregunta, igual de cargada de tecnicismos, que tampoco se comprendía.
Al plantear la dificultad al jefe de sucursal, la respuesta fue breve: había que entrar y terminar el curso antes de la fecha de cierre.
El contenido, además, no era menor: trataba sobre la nueva Ley de Protección de Datos Personales, cuya entrada en vigor estaba prevista para diciembre de este año y que finalmente se aplazó para 15 de octubre de 2027. Es decir, una materia que afecta a todas las empresas, explicada en una plataforma desordenada.
Qué cambió con una explicación simple
Cuando el trabajador me solicitó ayuda, lo orienté con ejemplos cotidianos y cero tecnicismos, entendió el sentido del ejercicio y lo que el tutor buscaba. Por ejemplo, la idea de “dato personal” se aclara rápido: es cualquier información que permita saber quién es usted, como su RUT, su dirección o su número de teléfono. Y “proteger datos” es, en el fondo, cuidar esa información como cuidamos las llaves de la casa.
Ese es el punto central: no todos tienen en casa a alguien que esté estudiando Ciberseguridad para traducir los tecnicismos. Cuando el curso no explica y la jefatura solo exige terminar, quien no entiende se queda solo, y se aprueba sin aprender.
En palabras simples Un curso aprobado no es lo mismo que un curso comprendido. Si el trabajador solo marcó casillas, la empresa tiene un certificado, pero no tiene una persona más protegida.
Un problema más amplio: guías que nadie entiende
Lo observado en Arica no es un caso aislado. Muchas guías públicas, programas para pymes y recursos del propio sistema financiero están llenos de tecnicismos y no están adaptados al lenguaje del chileno común y corriente. Hablan de “vectores de ataque” a quien necesita saber, simplemente, qué hacer si le llega un correo raro.
El resultado es paradójico: se invierte en material de prevención, pero el lenguaje frena el aprendizaje real. La información existe, pero no llega.
Presencialidad: lo que la pandemia dejó y lo que hay que corregir
Durante la pandemia, el trabajo y la formación online fueron la única salida. Pero al volver a la presencialidad se sigue obligando a personas comunes, poco familiarizadas con la tecnología o sus términos, a usar plataformas complejas, como si todos tuvieran la misma facilidad.
Por eso conviene defender la capacitación presencial en ciudades como Arica. En una sala, el instructor ve quién se perdió, puede explicar con ejemplos del trabajo diario y responder una duda en el momento, sin que la persona tenga que adivinar si debe subir un archivo o escribir en un foro. Lo online puede complementar, pero no debería reemplazar la explicación cara a cara cuando el público no domina esas herramientas.
El beneficio es concreto: trabajadores mejor informados e instruidos significan una empresa más segura.
| Capacitación online asincrónica | Capacitación presencial | |
| Ritmo | Cada uno avanza solo | Se ajusta al grupo |
| Dudas | Foros, respuestas diferidas | Resueltas en el momento |
| Lenguaje | Depende del material | El instructor adapta ejemplos |
| Riesgo | Aprobar sin comprender | Menor, porque se observa la comprensión |
| Mejor para | Público familiarizado con plataformas | Público con poca experiencia digital |
Cierre: enseñar bien también es defender
Los ataques seguirán llegando, y seguirán entrando por un correo, un archivo o una llamada. No hay sistema perfecto ni persona que no se equivoque. Lo que sí podemos hacer es construir organizaciones donde el error se detecte pronto, se reporte sin miedo y se aprenda de él.
Para eso hace falta algo que no sale en ningún informe técnico: hablar claro. Una guía que nadie entiende no protege a nadie. Un curso que solo hay que terminar antes del cierre tampoco.
La próxima vez que alguien en su trabajo pregunte qué es un dato personal o por qué no debe abrir ese archivo, no lo mande a terminar el curso. Explíquele con un ejemplo de la vida diaria. Esa conversación de cinco minutos puede ser la mejor medida de ciberseguridad que su organización tome este año.
Omar Villegas Vega Asesor en Ciberseguridad y Prevención de Fraude Digital.
Esta nota fue elaborada para Radio Siglo 25. La información sobre el caso de Cancillería corresponde a reportes periodísticos e información de la ANCI y puede variar a medida que avance la investigación.
Fuentes y bibliografía
Caso Cancillería (Sistema de Atención Consular)
- El Mostrador, Unidad de Investigación. «Ciberataque al sistema de visas de Cancillería abre ventana a crimen organizado transnacional». 10 de noviembre de 2026. https://www.elmostrador.cl/unidad-de-investigacion/2026/11/10/ciberataque-al-sistema-de-visas-de-cancilleria-abre-ventana-a-crimen-organizado-transnacional/
- El Mostrador. «ClicAM: ciberataque a Cancillería, paro camionero y rechazo del presupuesto de Interior». 11 de noviembre de 2026. https://www.elmostrador.cl/noticias/multimedia/clic-am/2026/11/11/clicam-ciberataque-a-cancilleria-paro-camionero-y-rechazo-del-presupuesto-de-interior/
- Cisent. Reporte sobre la postura de la Agencia Nacional de Ciberseguridad (ANCI) y la hipótesis de DDoS. La ANCI investiga un ciberataque al sistema consular de la Cancillería, 11 de noviembre del 2026, https://blog.cisent.ai/la-anci-investiga-un-ciberataque-a-la-cancilleria/
Otros incidentes
- Caso de 85 locales de suministro de alimentos en Europa. Vaticannews.va, 3 noviembre 2026 https://www.vaticannews.va/es/mundo/news/2026-11/ataque-hackers-supermercados-paises-ue.html
- Hospital Clínico de la Universidad de Chile. bíobíochile.cl, Martes 17 noviembre de 2026 https://www.biobiochile.cl/noticias/nacional/region-metropolitana/2026/11/17/ciberataque-a-hospital-clinico-de-la-u-de-chile-activa-a-parlamentarios-por-efectos-del-hackeo.shtml
- Planta fotovoltaica Huatacondo, Tarapacá. 24horas.cl, Miércoles 18 de noviembre de 2026, https://www.24horas.cl/regiones/zona-norte/tarapaca/ciberataque-mantiene-desconectado-hace-casi-tres-meses-al-parque
Normativa y datos
- Ley de Protección de Datos Personales y aplazamiento de su entrada en vigor a octubre de 2027. Ministerio de Economía, 17 de noviembre 2026, https://www.economia.gob.cl/2026/11/17/congreso-aprueba-postergacion-ley-de-proteccion-de-datos-hasta-octubre-de-2027.htm
- Cifra de más del 89% de ataques de phishing evitables. RESUMEN EJECUTIVO DEL GLOBAL THREAT REPORT DE CROWDSTRIKE PARA EL 2026. https://go.crowdstrike.com/2026-global-threat-report-exec-summary-es-la?utm_campaign=thih&utm_content=crwd-saia-amer-sola-es-psp-x-wht-gtr-tct_x_x_x-x-x&utm_medium=sem&utm_source=goog&utm_term=ciberseguridad&utm_language=es-latam&cq_cmp=22360249171&cq_plac=&gad_source=1&gad_campaignid=22360249171&gbraid=0AAAAAC-K3YR6FT4X_9nBhaV2YT1DGTDPW&gclid=Cj0KCQiA_P_XBhDvARIsALHjSUU7PYPRiBhMMWCSOLKw5HgxcZwH6cKi_QDc6XpAvTuhZZpYPNMvHqQaAmnmEALw_wcB#form
Observación en terreno
- Observación directa del autor en Arica sobre capacitación en plataforma online para trabajadores de una empresa de cable e internet. Testimonio de primera mano; no corresponde a una fuente publicada.