Ciberataque Internacional Y Falla En La NSA Alimentan Rumores De Un «Gran Apagón Mundial»: Qué Hay Detrás De La Alarma Que Se Viralizó
Un ataque informático que comprometió herramientas utilizadas por cerca de 180 organizaciones, entre ellas BBC, CNN, IKEA y Air France-KLM, coincidió con una interrupción temporal en la red interna de la Agencia de Seguridad Nacional de Estados Unidos. Ambos acontecimientos fueron vinculados en redes sociales con un supuesto apagón mundial anunciado para el 17 de noviembre, una predicción que carecía de sustento y que terminó convirtiéndose en una fuente de preocupación para millones de personas.
No hubo un apagón mundial ni existen antecedentes que demuestren la preparación de una operación internacional para dejar sin electricidad, internet y comunicaciones a la población. Los acontecimientos reales fueron un ciberataque contra sitios web de distintos países, una interrupción técnica en sistemas de la NSA y una prueba programada del sistema de alertas de emergencia estadounidense. La coincidencia de estos hechos fue aprovechada por publicaciones alarmistas que difundieron escenarios de hasta 90 días sin servicios básicos.
La posibilidad de que millones de personas quedaran simultáneamente sin electricidad, internet, comunicaciones y acceso a servicios esenciales se convirtió en uno de los rumores más inquietantes que circularon durante los últimos días en redes sociales. Bajo la denominación de «Gran Apagón Mundial», distintas publicaciones anunciaban que el 17 de noviembre de 2026 ocurriría una interrupción generalizada de los sistemas tecnológicos y eléctricos, con consecuencias que podrían extenderse durante semanas o incluso meses.
Las advertencias llegaron acompañadas de supuestas predicciones, imágenes, videos y recomendaciones para almacenar alimentos, agua, dinero en efectivo y artículos de primera necesidad. Algunas publicaciones incluso aseguraban que el mundo podría permanecer desconectado durante 72 horas o hasta 90 días.
Sin embargo, llegada la fecha anunciada, no se produjo el supuesto apagón mundial ni se conocieron interrupciones simultáneas de las redes eléctricas internacionales que respaldaran esa predicción.
Lo que sí ocurrió fueron dos acontecimientos tecnológicos reales que terminaron alimentando la conversación: un ciberataque que comprometió herramientas utilizadas por cerca de 180 organizaciones internacionales y una interrupción temporal de la red de comunicaciones internas de la Agencia de Seguridad Nacional (NSA) estadounidense.
Aunque ambos hechos generaron preocupación por la seguridad de los sistemas tecnológicos, no existe evidencia que permita relacionarlos entre sí ni vincularlos con un plan para provocar un apagón mundial.
Un Ciberataque Alcanzó A Cerca De 180 Organizaciones Internacionales
El primero de estos acontecimientos fue detectado el lunes 16 de noviembre, cuando investigadores de ciberseguridad identificaron código malicioso insertado en herramientas de la plataforma Optimizely, utilizada por numerosas compañías para personalizar y realizar experimentos en sus sitios web.
De acuerdo con la investigación del especialista en seguridad informática Scott Helme, el ataque comprometió 188 archivos de código correspondientes a 178 organizaciones, entre ellas algunas de las marcas y plataformas digitales más conocidas del mundo.
La lista incluyó sitios vinculados a BBC, CNN, Zoom, Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM, Ledger y Peacock.
El código malicioso buscaba obtener información financiera de los visitantes, incluyendo números de tarjetas bancarias, además de intervenir operaciones con criptomonedas y cargar herramientas destinadas a explotar vulnerabilidades en dispositivos Apple.
Según los antecedentes publicados por el investigador, las billeteras digitales asociadas a los atacantes recibieron aproximadamente 7.040 dólares durante un período cercano a nueve horas.
El alcance internacional del incidente llamó especialmente la atención porque involucró organizaciones pertenecientes a distintos sectores, como medios de comunicación, entidades financieras, comercio electrónico, transporte aéreo y servicios tecnológicos.
No obstante, es importante precisar que el ataque afectó herramientas utilizadas por determinados sitios web. Esto no significa que los países donde operan esas compañías hayan sufrido cortes de electricidad, interrupciones generales de internet o una caída de sus infraestructuras nacionales.
Optimizely Confirmó El Incidente Y Retiró El Código Malicioso
Tras conocerse la vulneración, Optimizely reconoció que un tercero no autorizado había aprovechado una vulnerabilidad de su plataforma Web Experimentation para incorporar código JavaScript malicioso en proyectos de algunos clientes.
La empresa informó que identificó y bloqueó la vía vulnerable, eliminó el código introducido y adoptó medidas adicionales para proteger las cuentas afectadas.
En su comunicación oficial, la compañía señaló:
«La ruta vulnerable está bloqueada, el código inyectado se ha eliminado y se ha contactado directamente a los clientes».
El informe técnico inicial publicado por Optimizely el 17 de noviembre también precisó que la investigación no había encontrado evidencia de que se hubieran expuesto contraseñas de clientes.
La compañía explicó que el incidente se originó en una vulnerabilidad del proceso de registro de cuentas de su servicio de experimentación web y no en una vulneración de las credenciales de sus administradores.
Por su parte, el investigador Scott Helme informó que la mayor parte del código malicioso había sido retirada de los sitios afectados.
El episodio constituye un incidente relevante de seguridad informática, especialmente por la cantidad de organizaciones involucradas y la posibilidad de que visitantes de sus páginas hayan estado expuestos a mecanismos de robo de información. Sin embargo, su naturaleza y alcance no permiten interpretarlo como una interrupción de los servicios eléctricos o de las comunicaciones mundiales.
La NSA También Registró Una Interrupción En Su Red Interna
El segundo acontecimiento que alimentó las especulaciones fue una interrupción temporal en NSA Net, una red clasificada utilizada por trabajadores de la Agencia de Seguridad Nacional de Estados Unidos para intercambiar información confidencial.
La situación se conoció el martes 17 de noviembre, cuando distintos medios estadounidenses informaron que parte de la infraestructura de comunicaciones internas de la institución había experimentado problemas técnicos.
La noticia adquirió especial notoriedad debido a que ocurrió en la misma fecha que las publicaciones anunciaban como el inicio del supuesto apagón mundial.
Sin embargo, la propia NSA entregó una explicación sobre lo sucedido y descartó que sus capacidades esenciales de seguridad nacional hubieran quedado comprometidas.
En un comunicado oficial, la institución indicó:
«La Agencia de Seguridad Nacional experimentó una degradación temporal durante un mantenimiento rutinario programado. Si bien algunos sistemas internos se vieron afectados, las capacidades críticas para la misión permanecen plenamente operativas y nuestra capacidad para defender la seguridad nacional se mantiene intacta».
La agencia también explicó que su infraestructura dispone de múltiples niveles de redundancia para mantener sus operaciones durante trabajos de mantenimiento programados o situaciones inesperadas.
La interrupción afectó herramientas internas utilizadas por parte del personal, pero no significó que Estados Unidos perdiera su capacidad de transmitir información de inteligencia urgente a sus máximas autoridades.
Hasta el momento, los antecedentes oficiales no establecen que esta falla haya sido consecuencia del ciberataque contra Optimizely ni de una operación destinada a provocar una interrupción internacional de los servicios tecnológicos.
La Prueba De Emergencia De Estados Unidos Que Terminó Alimentando El Rumor
Otro elemento fundamental para comprender la propagación de la historia fue una prueba nacional del Sistema de Alerta de Emergencia de Estados Unidos (Emergency Alert System, EAS), anunciada oficialmente por la Comisión Federal de Comunicaciones (FCC) y la Agencia Federal para el Manejo de Emergencias (FEMA).
El ejercicio estaba programado para el 17 de noviembre de 2026, a las 14:20 horas de la costa este estadounidense, y tenía como finalidad comprobar el funcionamiento de los mecanismos de comunicación utilizados para transmitir alertas a través de radio y televisión.
La prueba había sido anunciada públicamente desde septiembre y correspondía a un procedimiento de preparación y verificación del sistema de emergencias.
No se trataba de una advertencia de apagón, una activación de emergencia nacional ni una operación para desconectar los servicios eléctricos o internet.
La confusión surgió cuando publicaciones en redes sociales comenzaron a relacionar esta prueba con el supuesto apagón mundial, presentándola como una señal de que las autoridades estadounidenses conocían la inminencia de una catástrofe.
La desinformación llegó incluso a utilizar imágenes y videos manipulados del presidente Donald Trump, atribuyéndole declaraciones sobre un supuesto apagón de 90 días.
Una investigación de PolitiFact determinó que uno de esos videos había sido manipulado a partir de una intervención real del mandatario realizada el 9 de noviembre. En el registro original, Trump no anunciaba ningún apagón nacional.
La misma investigación calificó como falsa la afirmación de que Estados Unidos enfrentaría un apagón de 90 días a partir del 17 de noviembre.
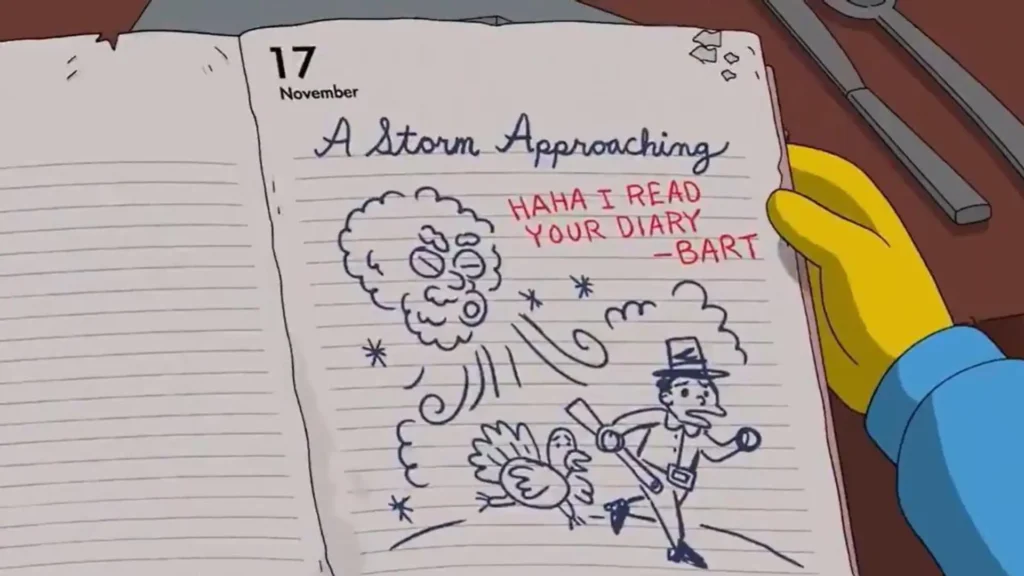
Los Simpson, Las Predicciones Y La Construcción De Un Escenario De Temor
Entre los elementos utilizados para alimentar la preocupación también apareció la conocida serie animada Los Simpson, a la que frecuentemente se le atribuyen supuestas predicciones sobre acontecimientos futuros.
En este caso, las publicaciones relacionaron una escena de un episodio emitido en 2023, titulado It’s a Blunderful Life, con la fecha del 17 de noviembre de 2026.
La historia mostraba un apagón ficticio en Springfield, situación que algunos usuarios comenzaron a presentar como una supuesta predicción de lo que ocurriría a escala mundial.
Sin embargo, el episodio no anunciaba un apagón global para 2026 ni establecía una fecha real para un acontecimiento de esas características.
La utilización de este tipo de contenidos, sumada a videos descontextualizados, advertencias sobre supuestos planes gubernamentales y recomendaciones de supervivencia, contribuyó a construir una narrativa que mezclaba ficción, acontecimientos reales y especulaciones.
El resultado fue una historia que adquirió dimensiones internacionales, pese a que sus principales afirmaciones carecían de pruebas verificables.
¿Hubo Otros Países Afectados Por El Supuesto Apagón Mundial?
Una de las preguntas que surgió durante la circulación del rumor fue si otros países habían registrado interrupciones de electricidad, internet o comunicaciones relacionadas con el supuesto acontecimiento.
Los antecedentes disponibles permiten establecer una diferencia importante: el ciberataque contra Optimizely tuvo un alcance internacional, pero eso no significa que los países donde operan las organizaciones afectadas hayan sufrido apagones nacionales.
Entre las entidades mencionadas en las investigaciones figuran organizaciones vinculadas a Reino Unido, Estados Unidos, Francia, Países Bajos, Suecia y Emiratos Árabes Unidos, entre otros mercados.
Sin embargo, el incidente comprometió código utilizado por determinados sitios web y no las redes eléctricas de esos territorios.
Por otra parte, la interrupción de NSA Net ocurrió en instalaciones de una agencia estadounidense y fue atribuida por la propia institución a labores de mantenimiento programado.
Tampoco se encontraron antecedentes que permitan identificar una serie de apagones eléctricos simultáneos en otros países como consecuencia de estos acontecimientos.
En consecuencia, no hay evidencia de que Chile, Europa, Asia, América Latina u otras regiones hayan sido afectadas por un apagón mundial el 17 de noviembre.
El Verdadero Problema: La Desinformación Y El Miedo Colectivo
Más allá de los incidentes tecnológicos que efectivamente ocurrieron, el episodio deja en evidencia cómo diferentes acontecimientos pueden ser utilizados para construir una historia alarmista.
Un ataque informático contra empresas internacionales, una interrupción técnica en una agencia de inteligencia y una prueba rutinaria de alertas de emergencia son hechos que pueden generar preocupación legítima. Sin embargo, cuando se presentan fuera de contexto y se relacionan sin pruebas, pueden transformarse en argumentos para sostener escenarios catastróficos.
La difusión de mensajes sobre una supuesta desconexión mundial, la recomendación de acumular provisiones y las advertencias sobre semanas o meses sin electricidad contribuyen a aumentar la incertidumbre, especialmente entre personas que no tienen acceso a información técnica o fuentes oficiales.
¿Significa esto que existe un plan organizado para infundir miedo en la población mundial? Los antecedentes investigados no permiten demostrarlo ni identificar a un responsable de una operación de esa naturaleza.
Lo que sí puede observarse es que el rumor se alimentó de acontecimientos reales, interpretaciones equivocadas, material audiovisual manipulado y afirmaciones sin respaldo documental.
La ciberseguridad, la protección de las infraestructuras críticas y la preparación ante emergencias son asuntos que merecen atención permanente. Pero una cosa es reconocer que existen riesgos tecnológicos y otra muy distinta es convertirlos en anuncios de catástrofes que no tienen fundamento.
El supuesto «Gran Apagón Mundial» del 17 de noviembre terminó siendo una advertencia sin sustento. Los incidentes informáticos y técnicos ocurrieron, pero no demostraron la existencia de una operación internacional para dejar al planeta sin electricidad, internet ni comunicaciones.
En tiempos donde una publicación puede alcanzar millones de personas en cuestión de minutos, verificar la información antes de compartirla también se convierte en una forma de proteger a la sociedad frente al miedo y la desinformación.
Fuente / Referencia:
- Reuters: investigación sobre el ciberataque a sitios web internacionales, 17 de noviembre de 2026.
- Optimizely: informe inicial del incidente de seguridad, 17 de noviembre de 2026.
- Agencia de Seguridad Nacional de Estados Unidos (NSA): comunicado oficial sobre la interrupción de sus sistemas, 17 de noviembre de 2026.
- Comisión Federal de Comunicaciones (FCC): aviso oficial sobre la prueba nacional del Sistema de Alerta de Emergencia.
- PolitiFact: verificación de las afirmaciones sobre el supuesto apagón de 90 días, 16 de noviembre de 2026.
- WIRED: investigación sobre el rumor del supuesto apagón mundial, 17 de noviembre de 2026.